Aller au contenu

Étiquette : synology

Vous êtes ici : Accueil » synology

Synology et bitwarden

Cet article est extrait du site de Cachem

Bitwarden est un gestionnaire de mot de passe Open Source très populaire. Nous l’avions abordé dans un précédent article : Bitwarden, le gestionnaire de mot de passe dont tout le monde parle. Vous avez été nombreux à laisser un commentaire et aujourd’hui, nous vous proposons un tutoriel pour installer Bitwarden sur un NAS Synology

bitwarden synology - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)
Bitwarden avec un NAS Synology

Bitwarden et Synology

Officiellement, Bitwarden n’est pas disponible sur les NAS Synology. À l’heure où nous écrivons ses lignes, il n’est pas possible de télécharger et installer le gestionnaire de mot de passe depuis le Centre de Paquets ou de passer par une installation manuelle d’un fichier .spk. Cependant, il existe une méthode : passer par Docker. Docker fonctionne directement sur les NAS Synology dotés d’un processeur Intel.

[edit du 30 avril 2021]bitwardenrs devient vaultwarden. Rien ne change dans ce guide, sauf le nom de l’image 😉

Installation facile et rapide sur le NAS

Si ce n’est pas déjà fait, la première étape consiste à installer Docker. Connectez-vous à l’interface d’administration de votre NAS et allez dans le Centre de Paquets. Là, cherchez Docker et cliquez sur le bouton Installer.

Puis lancez Docker et allez dans le menu de gauche sur Registre. Là, vous allez taper dans la zone de recherche du haut Bitwarden. Parmi les +140 résultats, je vous recommande de prendre le premier élément : vaultwarden. Il s’agit de l’implémentation Rust la plus légère Bitwarden. Elle comprend la partie serveur, mais aussi l’interface d’administration Web.

bitwardenrs synology - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)
Bitwarden depuis Docker sur NAS Synology

Maintenant, double cliquez sur l’élément à télécharger. Une petite boîte de dialogue s’ouvre, choisissez Latest (qui correspond à la dernière version compatible) et cliquez sur le bouton Sélectionnez.

docker bitwarden latest 300x101 - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)
Choix de la dernière version

Maintenant, patientez un peu, l’image pèse 128 Mo. Une fois téléchargée, sélectionnez l’image (Menu Image sous Registre) et cliquez sur le bouton Lancer.

lancer installation bitwarden - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)

Nous allons paramétrer notre installation (Créer le conteneur) Bitwarden.

biwarden server - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)
Créer un conteneur bitwarden

Donner un petit nom à votre conteneur, ici j’ai laissé par défaut bitwardenrs-server1. Ensuite, cliquez sur le bouton Paramètres avancés

dossier bitwarden docker - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)

Vous allez maintenant dans l’onglet Volume et cliquez sur le bouton Ajouter un dossier. J’utilise le dossier partagé docker par défaut. Il est tout à fait possible d’utiliser un autre dossier si celui-ci ne vous convient pas. Par contre, faites attention à bien mettre /data/ pour le chemin d’accès correspondant.

param ports - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)

Ensuite dans l’onglet Paramètres des ports, nous allons changer les valeurs réglées sur auto. Nous allons mettre 3012 sur la première ligne en port local et 80 en port local associé au Port conteneur 80. Si vous disposez d’un site Web héberger sur votre NAS ou encore de Photo Station, le port 80 est peut-être déjà utilisé. Il faudra alors en mettre un autre comme par exemple 82 😉 On appuie sur le bouton Appliquer.

bitwardenrs synology 1 - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)

Nous retournons sur l’écran des paramètres généraux et on clique sur le bouton Suivant. Pour terminer, on obtient le résumé de notre configuration. On laisse par défaut et on clique sur le bouton Appliquer avec la case cochée Exécuter ce conteneur lorsque l’assistant a terminé. C’est terminé pour la partie serveur hébergée sur votre NAS…

Utiliser bitwarden

Par simplicité, nous allons nous connecter avec notre navigateur sur l’interface d’administration de Bitwarden. Vous tapez dans la barre d’adresse de votre navigateur http://AdresseIPduNAS:Port (ex : http://192.168.1.100:82).

bitwarden connexion nas - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)

Si vous arrivez sur l’écran ci-dessus, c’est que le serveur Bitwarden sur votre NAS fonctionne correctement. Créez un compte utilisateur et c’est parti !!!

interface bitwarden - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)

L’interface est vraiment facile à prendre en main. Les traductions sont bonnes et facilite les choses. Je vous recommande de vous familiariser tranquillement avec l’interface, puis de passer par le menu Importer des données. L’essayer, c’est l’adopter !

HTTPS et bitwarden

Il existe différentes méthodes pour mettre en place du HTTPS à notre conteneur Bitwarden. La plus rapide, c’est de passer par le Proxy inversé de DSM. On part du principe que vous avez déjà un certificat utilisé sur le NAS et le port 5001 par défaut pour accéder à l’interface d’administration. Il s’agit dans notre cas d’un certificat auto-signé (celui généré par le NAS). Cependant, la procédure fonctionnera également avec un certificat Let’s Encrypt ou autre. De plus, si vous utilisez un domaine sur le NAS, cette procédure vous permettra de créer un sous-domaine dédié à bitwarden.

portail applications - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)
Portail des applications Synology

Rendez-vous dans le Panneau de configuration du NAS, allez sur Portail des applications puis l’onglet Proxy inversé. Cliquez sur le bouton Créer. Remplissez le champ Description puis dans Sources > Protocole choisissez HTTPS. Pour le nom d’hôte, je mets * car je ne gère pas de domaine (et sous-domaine) avec mon NAS. Si vous gérez un domaine mon-nas.fr, c’est ici qu’il faut mettre par exemple bitwarden.mon-nas.fr. Ensuite, indiquez un numéro de Port. Par défaut, il faut mettre le 443 qui correspond au HTTPS. Cependant, s’il est déjà pris par le NAS par une autre application, il faudra en choisir un autre. Dans notre exemple, nous avons mis 843 mais cela peut aussi être 7070. Le NAS mettra une alerte si le port est déjà réservé pour un autre service. Dans la section Destination mettre Protocole sur HTTP (c’est notre réglage par défaut). Dans Nom d’hôte, indiquez localhost (tapez-le vraiment) même s’il est indiqué en grisé. Enfin pour le Port, indiquez celui que vous avez paramétré dans Docker pour la correspondance avec le port 80. Dans notre exemple, nous avons mis 82. Enfin cliquez sur le bouton OK.

proxy inverse - Bitwarden et NAS Synology (bitwardenrs / vaultwarden)
Proxy inversé Synology

Attention, il y a un petit bug Synology sur la fenêtre ci-dessus. Le dernier champ (port) ne s’affiche que si on utilise la tabulation 😉 L’accès à Bitwarden se fait via l’adresse https://192.168.1.100:843 en suivant notre exemple…

Article  extrait de l’excellent site de Cachem.
 

PARTAGE NFS SUR MON SYNOLOGY

Partage NFS sur mon Synology

378019NFS22Votre nas Synology permet le partage de fichiers dans votre réseau local, simplement et rapidement, . Le protocole NFS, permet aux machines Unix d’accéder au partage NFS publié sur votre NAS. Car oui tous les partages réalisés ne sont pas en NFS.

Je vais activer le protocole NFS à partir du serveur DSM, puis expliquerais comment y parvenir à partir d’une machine cliente.

Je réalise ce petit tuto dans la suite de la série des articles autour du PXE.

Activer NFS

Sur votre Syno dans le « Panneaux de configuration »  entrer dans Win/Mac/NFS :

WINMACNFSPlacez-vous dans l’onglet Service NFS, puis cocher  « Activer NFS » :

Activer NFS

Cliquez sur Appliquer, le protocole NFS est activé.

Privilèges NFS

Ajoutons le privilèges NFS aux partages déjà réalisé :

Pour cela, naviguer sur votre Syno dans le « Panneaux de configuration »  > Dossier partagé :

dossier partageSélectionner le partage à configurer, (pour l’exemple je sélectionnerais le partage TFTP), sélectionnerPrivilèges et enfin Privilèges NFS

NFS

Création du partage NFS, cliquer sur le bouton Créér.

creerQuand la page Créer une règle NFS apparaît, modifiez les champs suivants :

  • Nom d’hôte ou IP : Vous avez le choix d’être restrictif au plus permissif.  Mettre * pour autorisé tous les hôtes à ce connecter à son partage NFS.
  • Privilèges: Sélectionnez les privilèges de lecture/écriture pour le client NFS.

Laisser les autres champs par défaut et cliquer sur OK

Voici le chemin d’accès NFS réalisé.

chemin accesSur la machine cliente

Voici comment je réalise l’accès au partage via la commande mount en NFS sur une machine cliente :

Depuis le client linux en console :

mount  [adresse IP du DiskStation] : [chemin monté du dossier partagé] / [point monté sur le client NFS]

Dans mon cas

mount 192.168.1.253:/volume1/TFTP  /media

Comment gérer les paramètres ACL sur votre Synology NAS

Comment gérer les paramètres ACL sur votre Synology NAS

Vue d’ensemble :

Synology NAS vous est fourni avec la capacité d’affiner et de configurer plusieurs règles pour gérer la confidentialité de vos fichiers et dossiers utilisant ACL. C’est utile pour un usage personnel ainsi que professionnel, en permettant ainsi aux entreprises d’associer la flexibilité avec des niveaux élevés de sécurité en ce qui concerne la protection de toutes leurs données Grâce à DSM, vous pouvez gérer les données stockées sur votre Synology NAS avec facilité.

ACL (Access Control List) est une liste de contrôle d’accès des entrées (ACE) jointes à un objet (tel qu’un fichier, un dossier ou un programme) dans l’environnement Windows. Chaque entrée dans un ACL détermine les autorisations d’accès d’un utilisateur ou un groupe vers un objet. Les autorisations d’accès des dossiers partagés, de même que les fichiers et sous-dossiers individuels, peuvent être personnalisés pour chaque utilisateur ou groupe. ACL de Synology DiskStation simplifie le processus de définition de ces droits et autorisations afin que les utilisateurs puissent gérer les ressources à travers tous leurs paramètres de sécurité ACL.

Contenu

  1. Avant de commencer
  2. Gérer les autorisations de base des dossiers partagés
  3. Personnalisation des autorisations Windows ACL
  4. Utiliser l’Inspecteur d’Autorisation pour vérifier vos paramètres d’autorisation pour un fichier ou un dossier
  5. Donner les droits admin à un utilisateur
  6. Configurer les autorisations pour les utilisateurs Anonymes pour accéder à vos répertoires de fichier via le FTP
  7. Affiner les paramètres pour les utilisateurs qui appartiennent à un groupe
  8. Désactiver l’accès au compte admin par défaut vers un dossier partagé

1. Avant de commencer


  • Assurez-vous que votre Synology NAS est équipé de DSM 5.0 ou version ultérieure.


DSM 5.0 et Windows ACL :

Dans DSM 5.0, les autorisations d’accès des dossiers partagés sont basées sur Windows ACL par défaut. Les dossiers partagés nouvellement créés appliquent les paramètres d’autorisations de Windows ACL, qui permettent également de personnaliser les autorisations des fichiers et sous-dossiers individuels. De plus, les autorisations peuvent être personnalisées via File Station ou File Explorer dans Windows.

Remarque :

  • Les dossiers personnels homes des utilisateurs se trouvent sous le dossier Accueil. Si vous paramétrez une autorisation NA pour un utilisateur/groupe sur homes, les utilisateurs n’auront pas accès à leur dossier partagé personnel Accueil ouphoto/web car ACL fonctionne sur une base d’héritage d’autorisation. Prenez une attention supplémentaire lorsque vous modifiez les autorisations de vos dossiers homes afin de ne pas restreindre accidentellement l’accès complet de lecture/écriture de l’utilisateur de son propre dossier accueil.
  • Lors de la modification des autorisations pour les dossiers web ou web/photo personnel, vous devez donner les autorisations de lecture ou de lecture/écriture au groupe utilisateur http ou cela affectera les services des pages web.

2. Gérer les autorisations de base des dossiers partagés

Dans la section ci-dessous, nous vous guiderons à travers les étapes de modification des autorisations d’accès de base d’un dossier partagé.

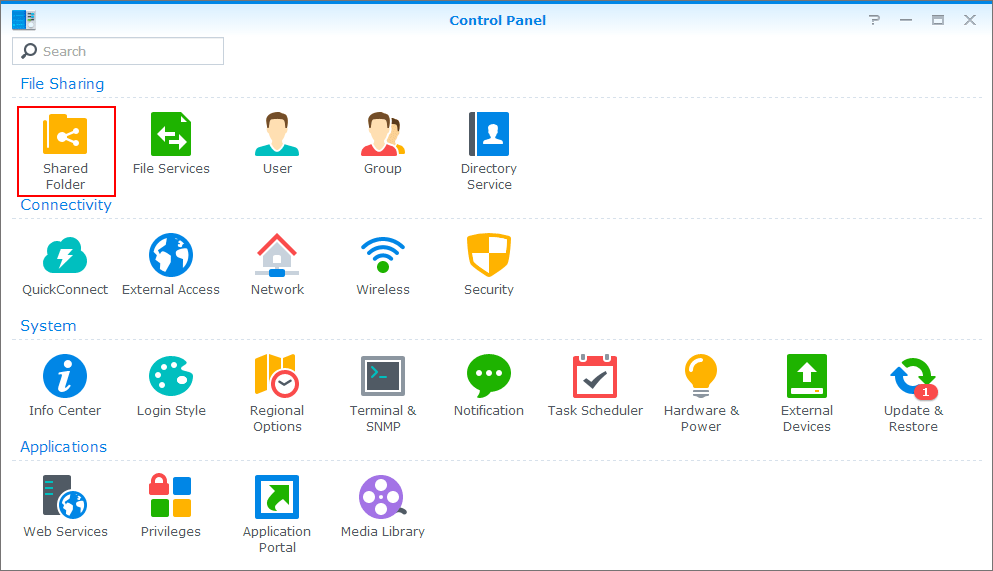
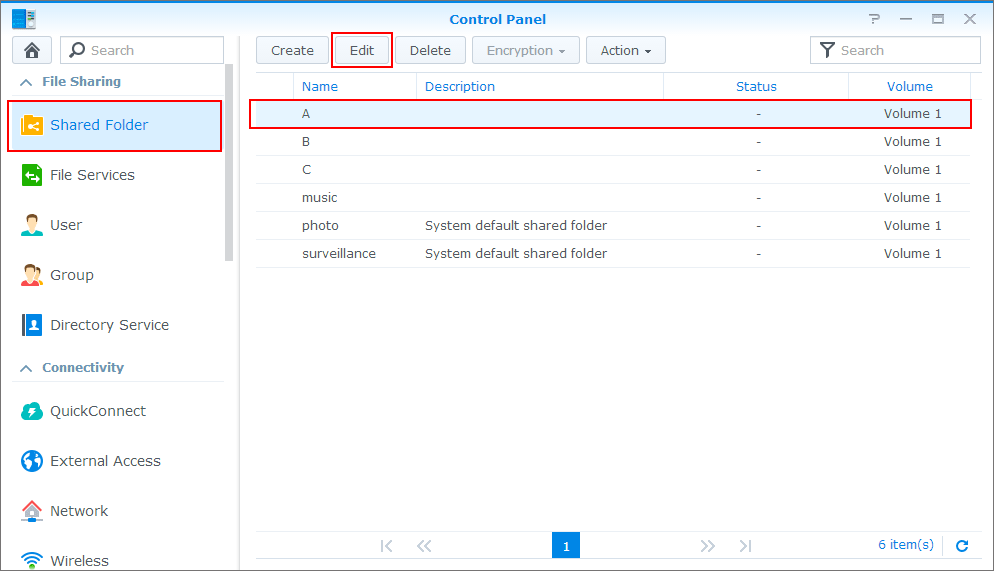
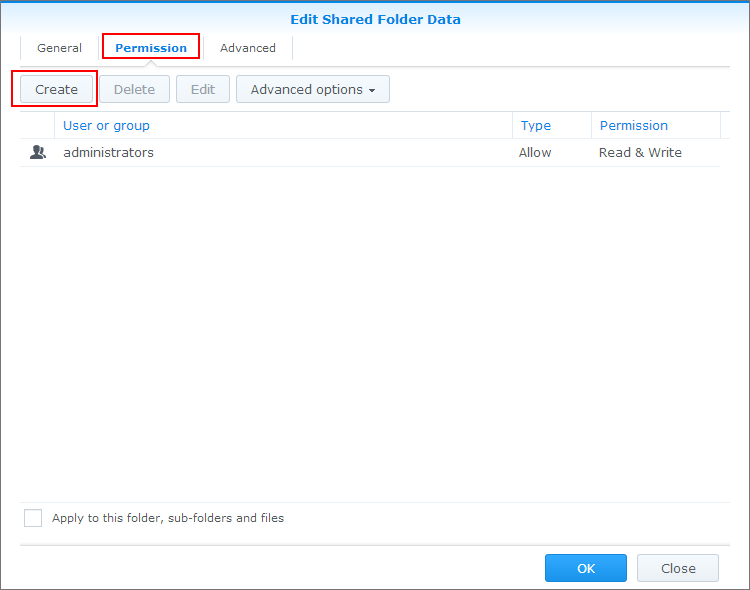
    1. Allez dans Menu principal >Dossier partagé.

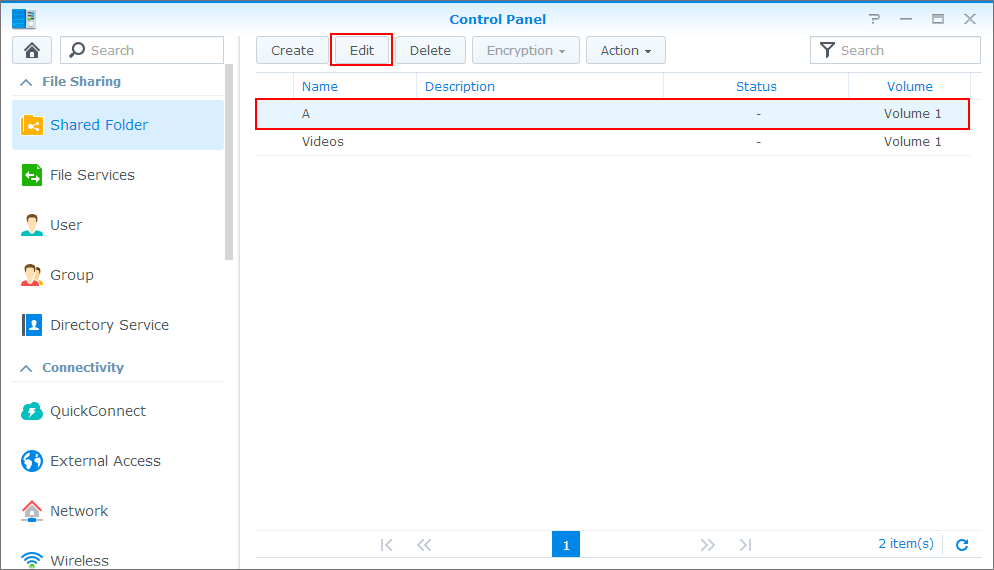
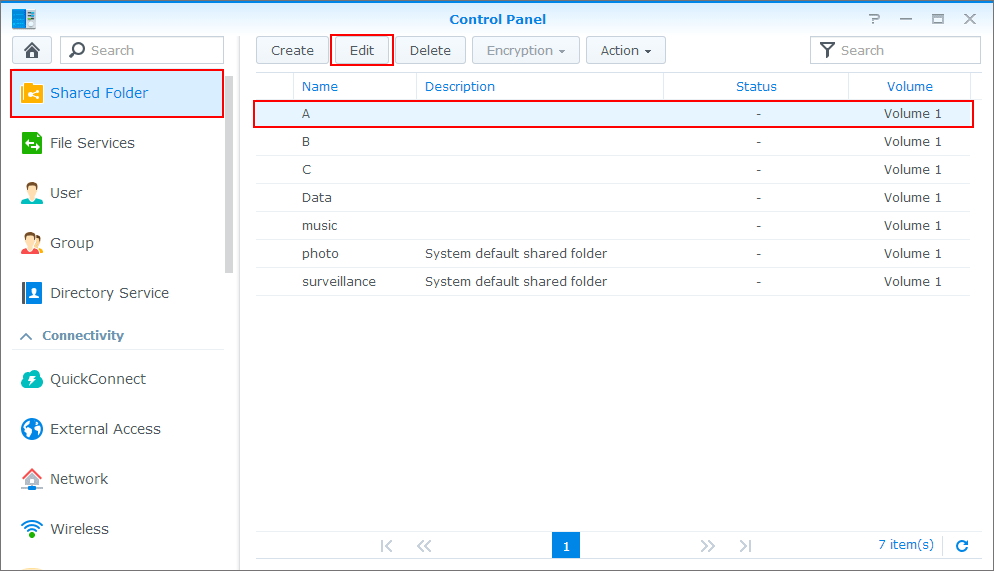
    1. Sélectionner le dossier partagé dont vous désirez modifier les autorisations. Cliquez sur Modifier.

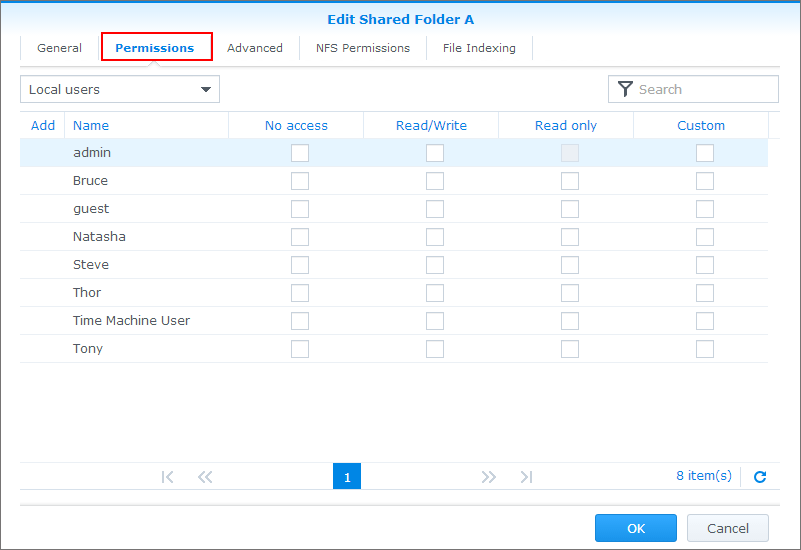
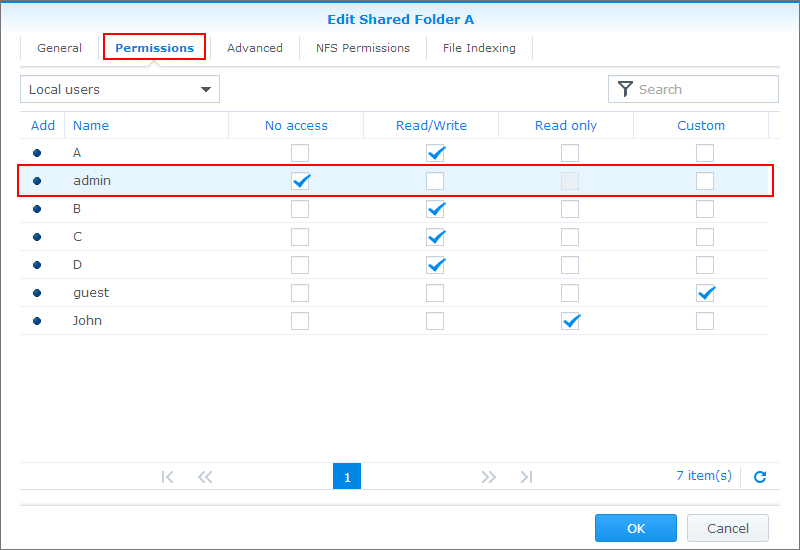
    1. Allez à l’onglet Autorisations.

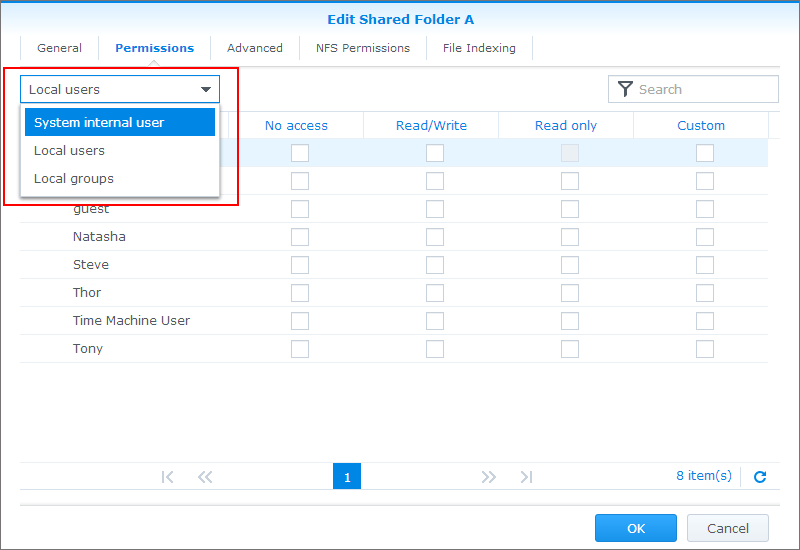
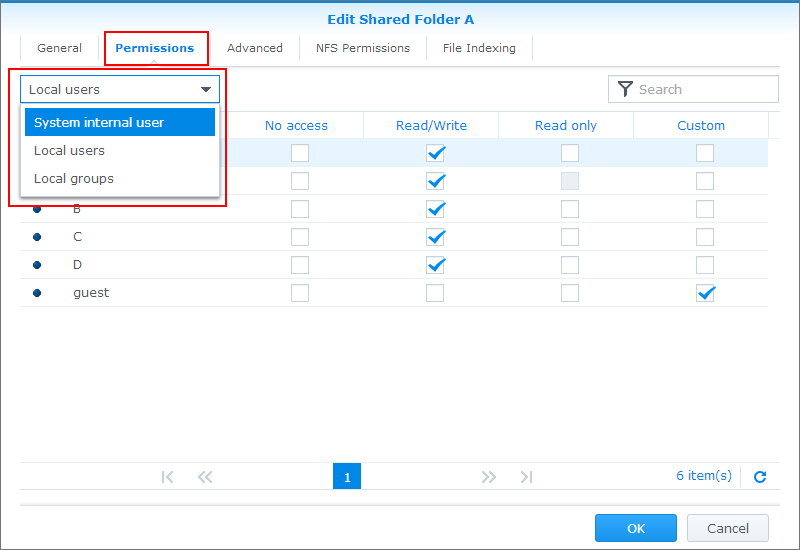
    1. Choisissez l’un des éléments suivants dans le menu déroulant :
      • Utilisateur du système interne : Attribue des autorisations aux utilisateurs système par défaut, tels que l’utilisateur anonyme FTP/WebDAV. Avant d’autoriser les utilisateurs FTP anonymes à se connecter à un dossier partagé, vous devez attribuer des privilèges d’accès à cet utilisateur.
      • Utilisateurs locaux : Attribue des autorisations aux utilisateurs locaux (y compris invité).
      • Groupes locaux : Attribue des autorisations aux groupes locaux.

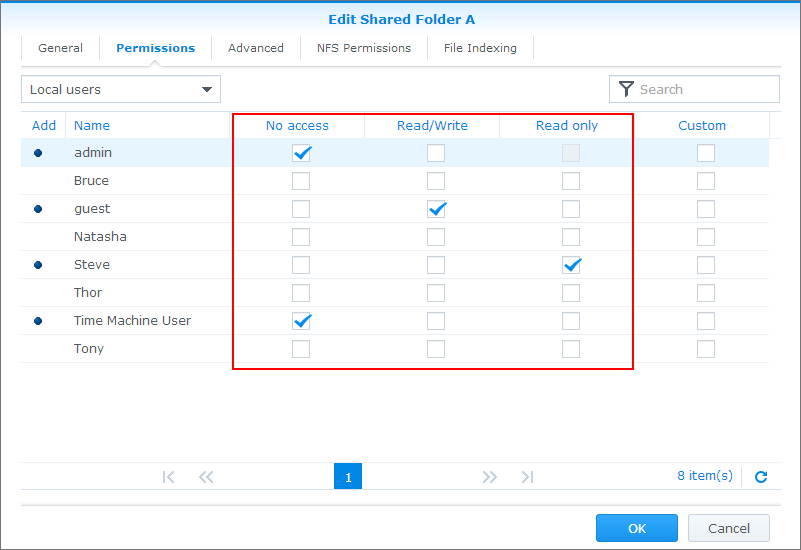
    1. Cochez ou décochez les cases appropriées pour chaque utilisateur ou groupe afin de personnaliser leurs privilèges d’accès au dossier partagé :
      • Lecture/écriture : L’utilisateur ou le groupe peut accéder et apporter des modifications aux fichiers et sous-dossiers du dossier partagé.
      • Lecture seule : L’utilisateur ou le groupe peut accéder aux fichiers et sous-dossiers du dossier partagé.
      • Pas d’accès : L’utilisateur ou le groupe ne peut pas accéder aux fichiers et sous-dossiers du dossier partagé.

  1. Cliquez sur OK pour terminer.

Remarque :

  • Lorsque vous rencontrez des conflits de privilèges, la priorité des privilèges s’établit comme suit : Pas d’accès > Lecture/écriture > Lecture seule.
  • Lors de la création d’un nouveau dossier partagé, si les autorisations pour les utilisateurs appartenant au groupeadministrators sont définies sur Pas d’accès, ces utilisateurs ne pourront voir le dossier partagé que dans Panneau de configuration > Dossier partagé.

3. Personnalisation des autorisations Windows ACL

Outre les paramètres décrits ci-dessus, vous pouvez davantage personnaliser les autorisations avec les étapes ci-dessous.

Remarque :

Les paramètres ci-dessous ne peuvent être utilisés avec les dossiers partagés suivants : photo, satashare, sdshare,surveillance, usbshare.

Pour personnaliser les autorisations :

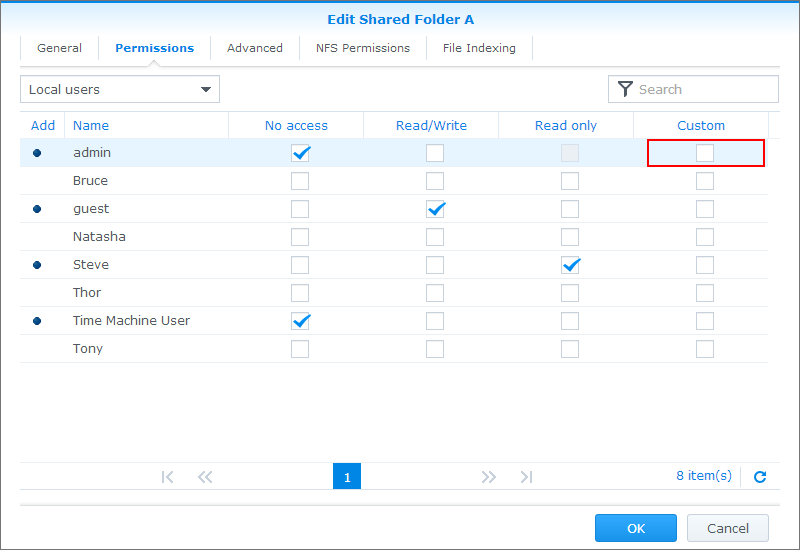
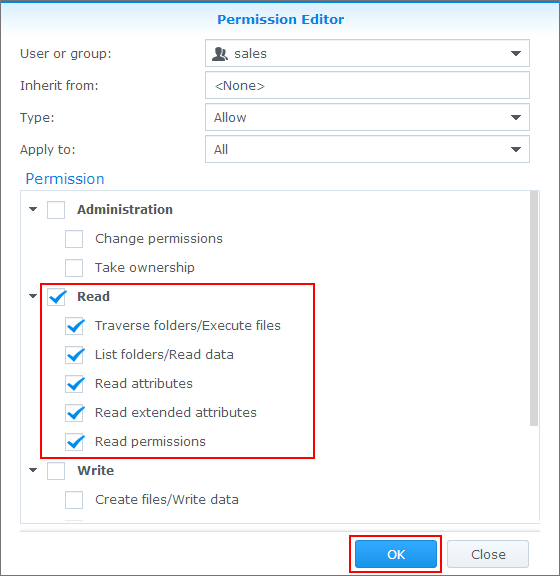
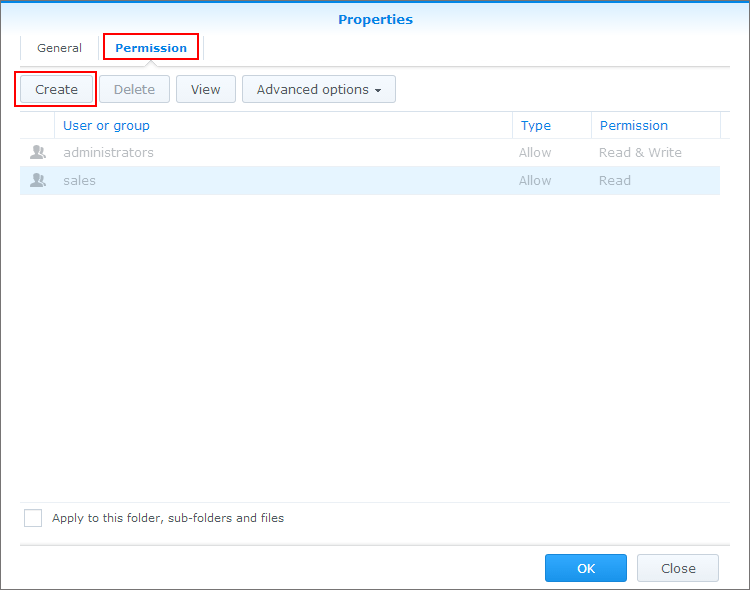
    1. Sur l’onglet Autorisations, sélectionnez l’utilisateur auquel vous souhaitez personnaliser les autorisations. Cliquez n’importe où dans la colonne Personnaliser.

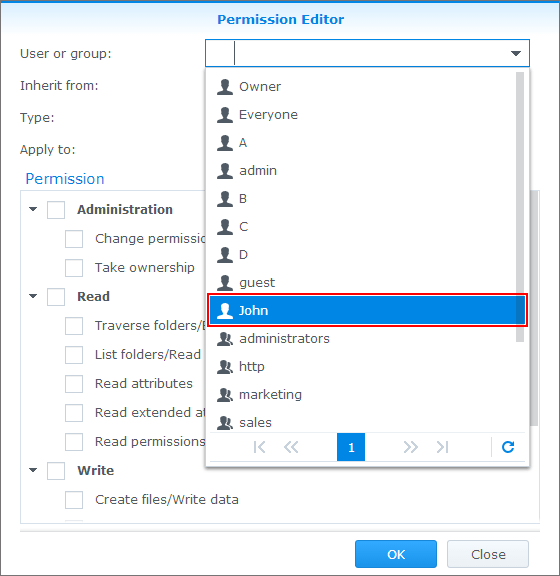
  1. Effectuez l’une des actions suivantes dans la fenêtre Modifier l’autorisation pour gérer les autorisations ACL pour le fichier ou le dossier :
      • Utilisateur ou groupe : Spécifiez l’utilisateur ou le groupe dont vous désirez personnaliser les autorisations.

      • Hériter de : Pour visualiser seulement. Afficher les informations ici pour voir si l’autorisation est héritée (d’un dossier parent) ou explicite (indiqué par Aucun).

      • Type : Choisissez Autoriser ou Refuser pour accorder ou refuser l’autorisation à l’utilisateur ou au groupe.

      • Appliquer à : Si vous créez une entrée d’autorisation pour un dossier, cochez les cases pour appliquer l’entrée à ce dossier, les dossiers (ou Dossiers enfants) ou fichiers (ou Fichiers enfants) dans ce dossier, ou tous les fichiers ou dossiers contenu dans ce dossier (ou Tous les descendants).

    • Administration : Cochez Lire les autorisations, Changer les autorisations ou Prendre possession pour spécifier le privilège d’accès de l’utilisateur ou du groupe pour l’entrée de l’autorisation.
    • Lecture ou Écriture : Cochez les cases dans ces sections pour modifier l’autorisation de l’utilisateur ou du groupe pour le fichier ou dossier.
  2. Cliquez sur OK.

À propos de l’héritage de l’autorisation :

Les autorisations ACL sont héritées des objets parents aux objets enfants. Par exemple, si l’autorisation Lecture pour un dossier est accordée à un utilisateur, l’entrée ACL sera alors appliquée à tous les fichiers dans ce dossier particulier, signifiant que l’utilisateur aura accès à tous les fichiers qu’il contient. Les autorisations héritées seront affichées en gris, tandis que les autorisations propres de l’objet (ou autorisations « explicites ») seront affichées en noir.

4. Utiliser l’inspecteur d’autorisation pour vérifier vos paramètres d’autorisation

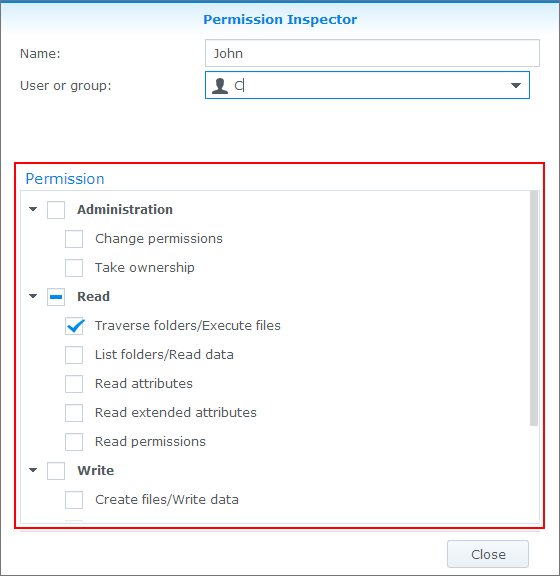
Vous pouvez afficher les privilèges d’accès d’un utilisateur ou d’un groupe vers un fichier ou un dossier utilisant l’inspecteur d’autorisation. Pour ce faire, suivez les étapes ci-dessous :

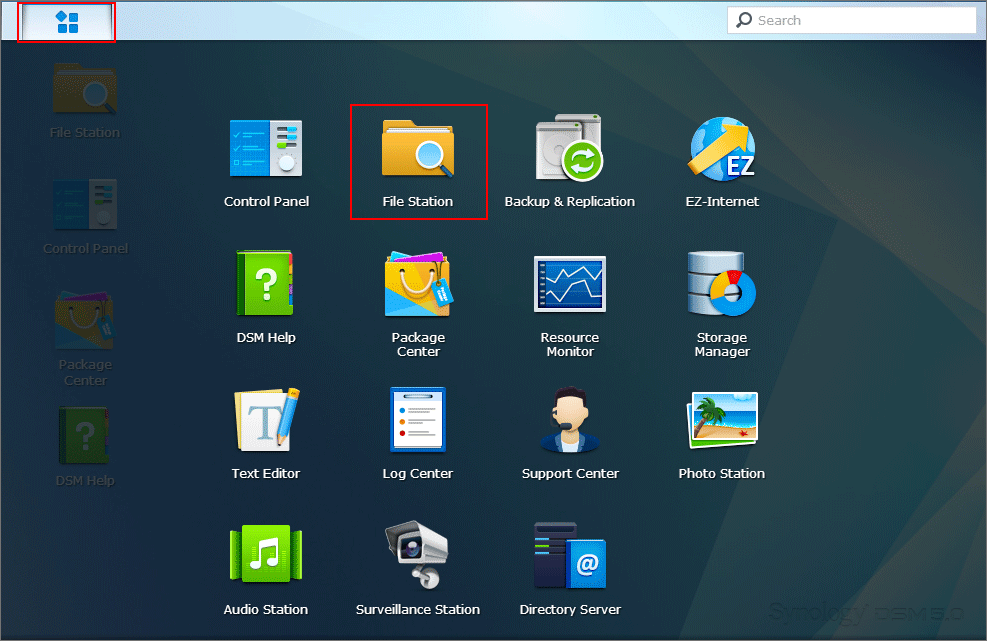
    1. Allez dans Menu principal > File Station.

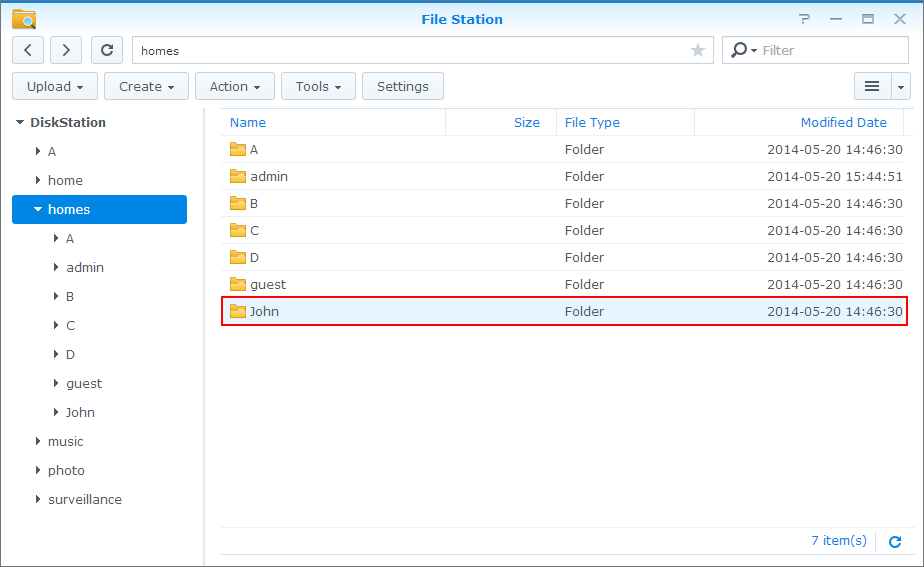
    1. Sélectionnez le dossier ou le fichier dont qui contient l’autorisation que vous souhaitez vérifier ou afficher.

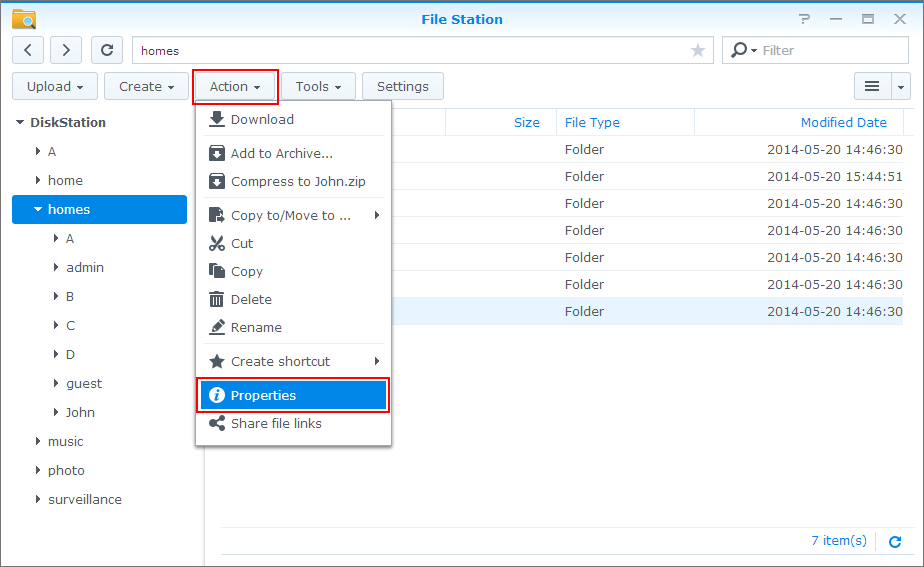
    1. Cliquez sur le menu déroulant Action et sélectionnez Propriétés.

    1. Allez à l’onglet Autorisation et sélectionnez Inspecteur d’autorisation dans le menu déroulant Options avancées.

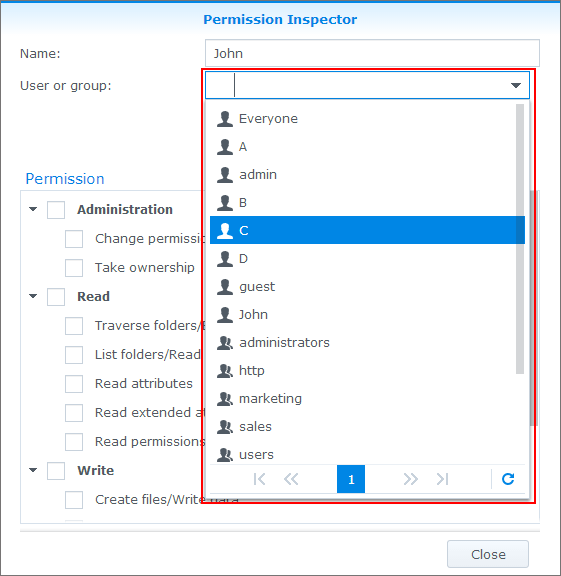
    1. Sélectionnez l’utilisateur ou le groupe dont vous souhaitez afficher les privilèges d’accès :

    1. Afficher les autorisations Lecture et Écriture de l’utilisateur ou du groupe Admin dans le champ ci-dessous.

Explications détaillées des autorisations ACL trouvées dans le Modificateur d’autorisation et l’Inspecteur d’autorisation :

  • Administration :
    • Changer les autorisations: Ceci contrôle si un utilisateur peut changer l’autorisation du fichier ou dossier.
    • Prendre possession: Ceci contrôle si un utilisateur a la possession du fichier ou dossier.
  • Lire :
    • Traverser les dossiers/Exécuter les fichiers: Ceci contrôle si un utilisateur peut exécuter un fichier programme.
    • Lister les dossiers/Lire les données: Ceci contrôle si un utilisateur peut lire les données dans un fichier.
    • Lire les attributs: Ceci contrôle si un utilisateur peut afficher les attributs d’un fichier.
    • Lire les attributs étendus: Ceci contrôle si un utilisateur peut afficher les attributs étendus d’un fichier.
    • Lire les autorisations: Ceci contrôle si un utilisateur peut lire les autorisations du fichier ou dossier.
  • Écrire :
    • Créer des fichiers/Écrire des données: Ceci contrôle si un utilisateur peut changer le contenu d’un fichier.
    • Créer des dossiers/Ajout de données: Ceci contrôle si un utilisateur peut ajouter des dossiers à la fin d’un fichier.
    • Écrire les attributs: Ceci contrôle si un utilisateur peut changer les attributs d’un fichier.
    • Écrire les attributs étendus: Ceci contrôle si un utilisateur peut changer les attributs étendus d’un fichier.
    • Supprimer des sous-dossiers et des fichiers: Ceci contrôle si un utilisateur peut supprimer un dossier.
    • Supprimer: Ceci contrôle si un utilisateur peut supprimer un fichier.

5. Donner les droits admin aux utilisateurs

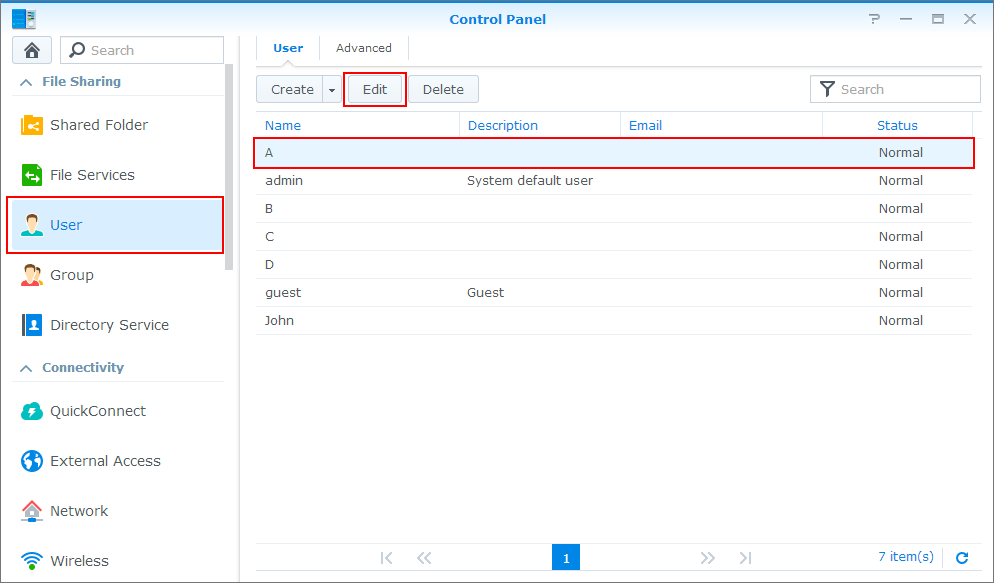
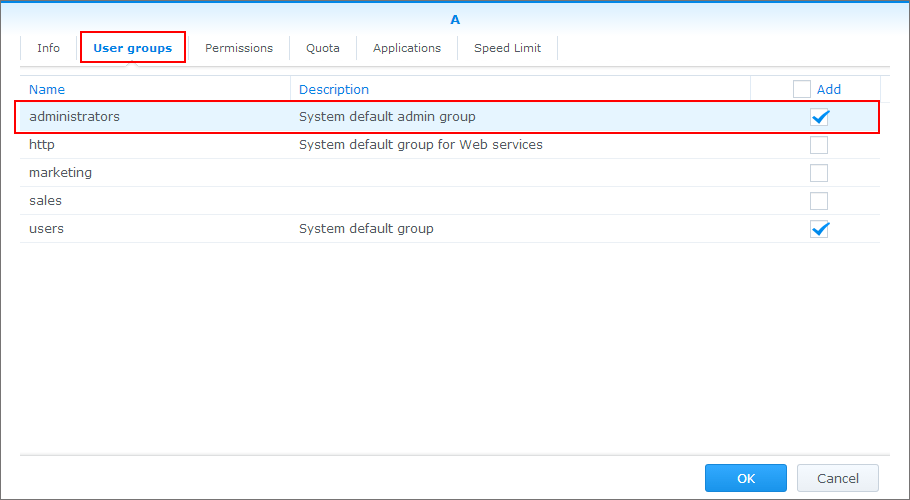
Dans certaines situations, vous pourriez vouloir donner à un utilisateur les mêmes droits que le compte admin par défaut. Vous pouvez le faire facilement par l’ajout de l’utilisateur au groupe administrators du système par défaut.
    1. Allez à Utilisateurs et sélectionnez l’utilisateur auquel vous souhaitez modifier les autorisations. Cliquez sur Modifier.

    1. Allez à l’onglet Groupes utilisateur et cochez la case sous Ajouter dans la rangée administrators.

  1. Cliquez sur OK.

Maintenant cet utilisateur aura les mêmes droits et autorisations que le compte admin par défaut. Vous pouvez ajouter autant de personnes au groupe administrators que vous le souhaitez.
6. Configurer les autorisations pour les utilisateurs Anonymes pour accéder à vos répertoires de fichier via le FTP

Vous pouvez ajuster les paramètres d’autorisation de vos fichiers ou dossiers pour permettre aux utilisateurs anonymes d’y accéder. Dans les étapes ci-dessous, nous expliquerons de quelle façon changer les paramètres ACL d’un dossier partagé afin que les parties anonymes aient l’autorisation de charger les fichiers via FTP mais restreignent leur capacité à lire, supprimer ou écraser les fichiers existants.

    1. Allez à Dossier partagé et sélectionnez le dossier que vous désirez modifier. Cliquez sur Modifier.

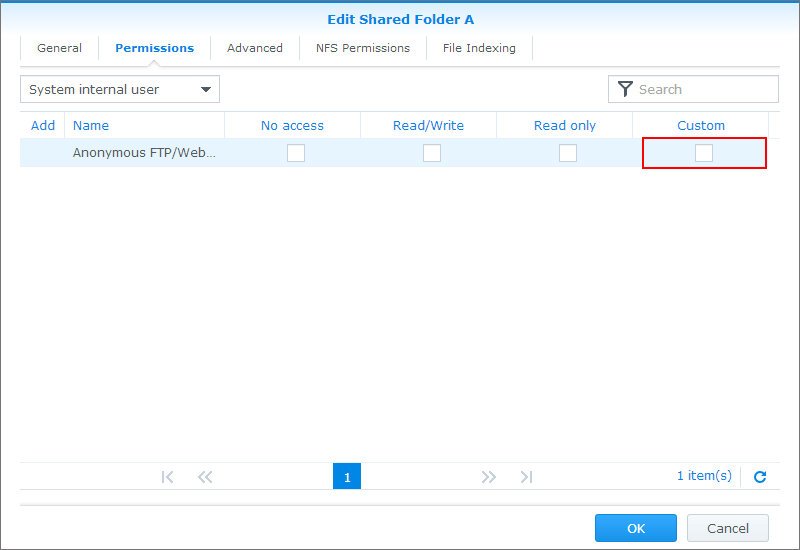
    1. Allez dans l’onglet Autorisations et sélectionnez Utilisateur du système interne dans le menu déroulant.

    1. Dans la rangée FTP/webDAV anonyme, cliquez sur Personnaliser.

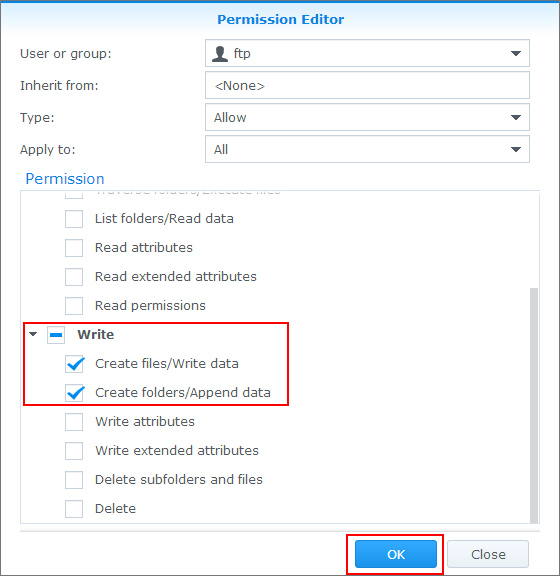
    1. Cochez les cases à côté de ‘Créer des fichiers/Écrire des données’ et ‘Créer des dossiers/Ajout de données’ dans la catégorieÉcriture.

Maintenant lorsque les différentes parties se connectent au dossier partagé A utilisant le compte FTP anonyme, ils peuvent ajouter des fichiers et des dossiers, mais ils ne peuvent pas lire ou écraser les fichiers et dossiers existants.

7 Affiner les paramètres pour les utilisateurs qui appartiennent à un groupe

Il pourrait y avoir différentes situations dans lesquelles vous pourriez vouloir affiner davantage les paramètres d’autorisation d’un utilisateur en relation avec un fichier ou un dossier. Dans cet exemple, imaginez que vous voulez autoriser le groupe Ventes à pouvoir accéder à toute l’information sous le dossier partagé Données. Cependant, vous ne voulez pas leur donner l’autorisation de changer, ajouter ou écraser l’un des paramètres précédents. Pour ce faire, vous pouvez donner au groupe Ventes les autorisations de lecture au dossier Données ainsi qu’à ses sous-fichiers et dossiers. Cependant, vous pouvez également donner à l’utilisateur John, qui est en charge du projet Datacenter, les autorisations de lecture/écriture au dossier Datacenter, même s’il fait également partie du groupe Ventes. Dans les étapes ci-dessous, nous utiliserons l’utilisateur John, le groupe Ventes et le dossier partagé Données qui contient le dossier projets, Datacenter étant son sous-dossier) pour démontrer comment faire ceci.

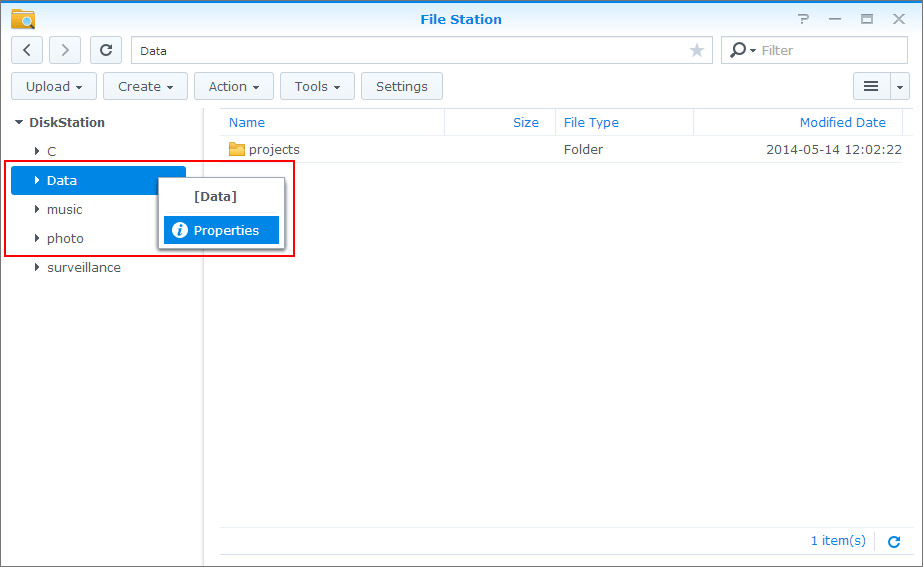
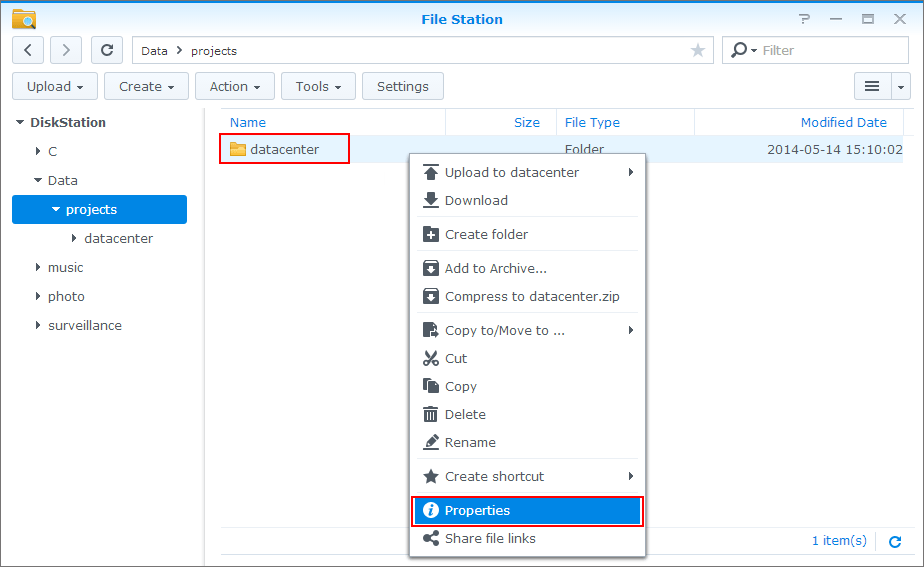
    1. Allez à File Station. Cliquez droit sur le dossier Données et sélectionnez Propriétés.

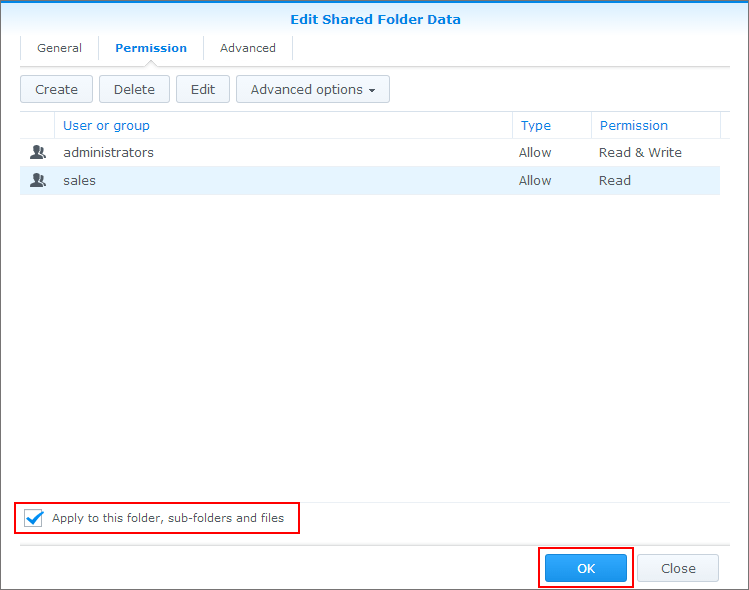
    1. Allez dans l’onglet Autorisation et cliquez sur Créer.

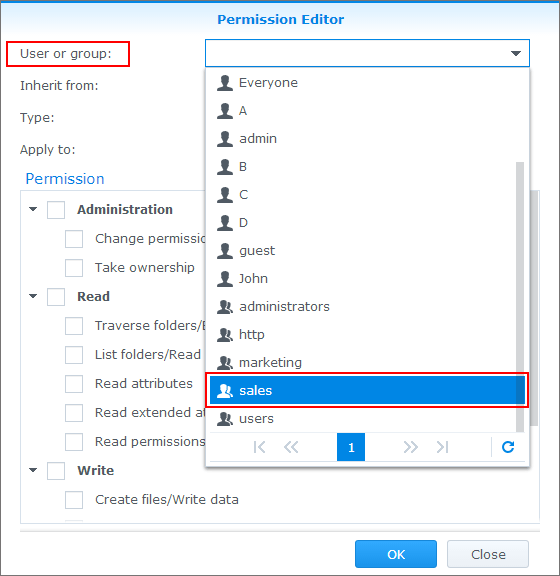
    1. Dans le Modificateur d’autorisation, sélectionnez Ventes à partir du menu déroulant Utilisateur ou groupe.

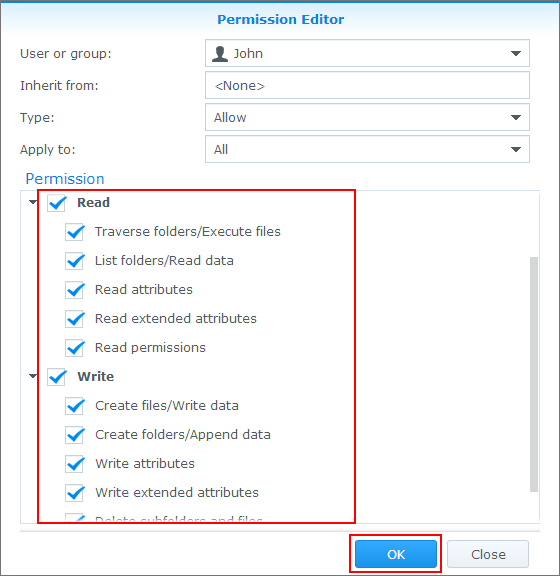
    1. Cochez la case à côté de Lecture et ensuite cliquez sur OK.

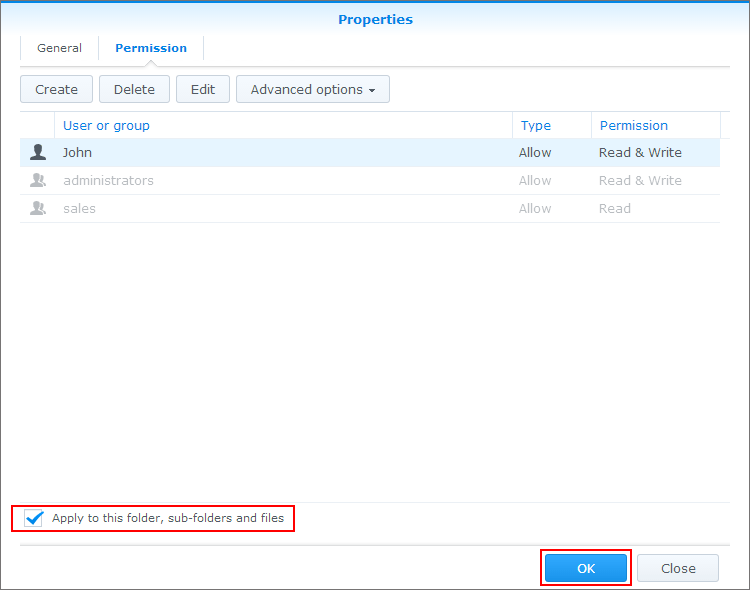
    1. Cochez la case à côté de ‘Appliquer à ce dossier, ces sous-dossiers et ces fichiers’ et cliquez sur OK.

    1. Configurez maintenant les autorisations pour l’utilisateur John. Cliquez droit sur le dossier datacenter et sélectionnezPropriétés.

    1. Allez dans l’onglet Autorisation et cliquez sur Créer.

    1. Dans le Modificateur d’autorisation, sélectionnez John à partir du menu déroulant Utilisateur ou groupe.

    1. Cochez les cases à côté de Lecture et Écriture. Cliquez sur OK.

    1. Cochez la case à côté de ‘Appliquer à ce dossier, ces sous-dossiers et ces fichiers’ et cliquez sur OK.

Maintenant John sera la seule personne dans le groupe Ventes qui aura les autorisations d’écriture dans le dossier datacenter.

8. Désactiver l’accès au compte admin par défaut vers un dossier partagé
Dans certaines situations, vous pourriez vouloir interdire au compte admin d’accéder à certains dossiers partagés. Pour ce faire, veuillez procéder comme suit :

    1. Allez dans Menu principal >Dossier partagé. Sélectionnez votre dossier désiré et cliquez sur Modifier.

    1. Allez dans l’onglet Autorisations et cochez Pas d’accès pour l’utilisateur admin.

  1. Cliquez sur OK.

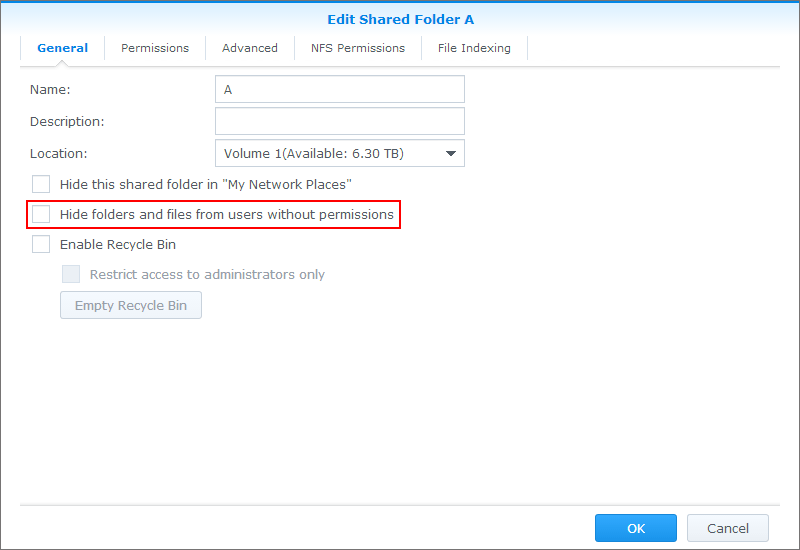
Maintenant l’admin ne pourra accéder à tout ce qui se trouve dans le dossier partagé A. Vous pouvez également faire un pas de plus et cacher les dossiers et les fichiers aux utilisateurs sans autorisations. Ceci signifie que lorsque quelqu’un est identifié en tant qu’admin, il ne pourra même pas voir votre dossier partagé (Dossier partagé A).

Pour ce faire, allez à Dossier partagé > Modifier > Généralités et cochez la case à côté de Cacher les dossiers et les fichiers des utilisateurs ne possédant pas d’autorisations. Quand cette option est activée, si un utilisateur sans privilèges de lecture tente d’accéder à un dossier partagé via le protocole de partage de fichier Windows, il ne pourra pas voir les dossiers ou les fichiers dans le dossier partagé. Vous pouvez également sélectionner cette option lorsque vous créez d’abord un dossier.

Synology – Partage de fichiers

Paramètres utilisateur avancés

Pour modifier les paramètres utilisateur avancés, vous pouvez aller dans Panneau de configuration > Utilisateur > Avancé. Les options ci-dessous sont disponibles.

Autoriser les utilisateurs à réinitialiser les mots de passe oubliés

Si vous désirez permettre aux utilisateurs de réinitialiser les mots de passe oubliés, vous pouvez activer Autoriser les utilisateurs non-admin à réinitialiser les mots de passe oubliés via email. Lorsque cette option est activée, un lien marqué Mot de passe oublié ? apparaît sur la page de connexion DSM. Si un utilisateur oublie son mot de passe, il peut cliquer sur ce lien et saisir son nom d’utilisateur. Dans ce cas, le système enverra un message à l’utilisateur contenant un lien permettant de réinitialiser son mot de passe oublié.

Remarque :

  • Avant d’activer cette option, assurez-vous que vous avez déjà activé les notifications SMTP par email. Pour ce faire, allez dans Panneau de configuration > Notifications.
  • Pour recevoir des messages système, les utilisateurs doivent fournir une adresse email dans la section informations concernant l’utilisateur de leurs comptes.
  • Les utilisateurs appartenant au groupe administrators ne peuvent pas réinitialiser leur mot de passe à l’aide de cette option.
  • Les utilisateurs du domaine ne peuvent pas réinitialiser leur mot de passe à l’aide de cette option.
  • Les utilisateurs LDAP peuvent réinitialiser leurs mots de passe à l’aide de cette option, tant que le Synology NAS sert de directory server LDAP.

Force du mot de passe

Vous pouvez définir des règles de force du mot de passe pour les utilisateurs sur votre Synology NAS.

Remarque :

Les règles de force du mot de passe ne s’appliquent qu’aux nouveaux mots de passe. Par exemple, les nouvelles règles de force du mot de passe ne s’appliquent que lors de la création d’un nouveau compte utilisateur ou lorsqu’un utilisateur existant change son mot de passe. Les mots de passe existants et ceux appartenant aux comptes utilisateurs importés sont exclus des nouvelles règles de mot de passe.

Pour appliquer les règles de force du mot de passe :

  1. Cochez la case Appliquer les règles de force de mot de passe pour activer les restrictions sur les mots de passe.
  2. Sélectionnez plus d’une restriction de mot de passe dans les règles ci-dessous :
    • Exclure du mot de passe le nom et la description de l’utilisateur : Le mot de passe ne doit pas contenir le nom de l’utilisateur ou la description de l’utilisateur. Mais les caractères codés en UTF-8 sont exclus.
    • Inclut le mélange majuscule/minuscule: Le mot de passe doit contenir des lettres majuscules et des lettres minuscules.
    • Inclure les caractères numériques: Le mot de passe doit contenir au moins un caractère numérique (0 à 9).
    • Inclure les caractères spéciaux: Le mot de passe doit contenir au moins un caractère ASCII spécial (c.-à-d., ~, `, !, @, #, $, %, ^, &, *, (, ), -, _, =, +, [, {, ], }, \, |, ;, :, ‘, « , <, >, /, ?).
    • Longueur minimale du mot de passe: La longueur du mot de passe doit être supérieure ou égale à la valeur spécifiée dans le champ texte. La longueur doit être un nombre compris entre 6 et 127.
  3. Cliquez sur Appliquer pour enregistrer les paramètres.

Vérification en 2 étapes

La vérification en 2 étapes fournit une sécurité améliorée pour vos comptes utilisateur DSM. Vous pouvez forcer les administrators DSM ou tous les utilisateurs DSM à activer leur vérification en 2 étapes afin de protéger davantage leurs comptes.

Pour renforcer la vérification en 2 étapes pour les utilisateurs DSM :

    1. Cochez la case Renforcer la vérification en 2 étapes pour les utilisateurs suivants et sélectionnez à quels utilisateurs vous souhaitez l’appliquer.

Remarque :

Si vous n’avez pas encore configuré la vérification en 2 étapes, allez dans Perso. > Compte, l’assistant de configuration de la vérification en 2 étapes sera lancé pour vous aider à terminer les paramètres demandés avant que vous appliquiez ce renforcement.

  1. Avec ce renforcement appliqué, il sera demandé aux utilisateurs qui n’ont pas activé leur vérification en 2 étapes de finir leurs paramètres avant qu’ils ne s’identifient dans DSM.

Remarque :

La désactivation du renforcement de la vérification en 2 étapes ici n’affectera pas ou ne désactivera pas les paramètres de vérification en 2 étapes de chaque utilisateur. Les utilisateurs peuvent garder leurs paramètres de la vérification en 2 étapes ou allez dans Perso. > Compte pour désactiver ces paramètres.

Accueil utilisateur

Activez la fonction accueil utilisateur pour créer un dossier d’ home personnel pour chaque utilisateur excepté guest. Tous les utilisateurs peuvent accéder à leurs propres dossiers personnalisés via CIFS, AFP, FTP ou File Station.

Les utilisateurs appartenant au groupe des administrators peuvent accéder à tous les dossiers personnels du dossier partagé par défaut homes. Le nom du dossier d’accueil est le même que le compte utilisateur.

Pour activer le service d’accueil de l’utilisateur :

  1. Cochez Activer le service d’accueil de l’utilisateur.
  2. S’il y a plus d’un volume, sélectionnez le volume où vous voulez stocker le dossier homes.
  3. Cliquez sur Appliquer.

Remarque :

Une fois le service d’accueil de l’utilisateur local désactivé, le service d’accueil de l’utilisateur du domaine sera également désactivé parallèlement.

Pour désactiver le service d’accueil de l’utilisateur :

  1. Décochez Activer le service d’accueil de l’utilisateur.
  2. Cliquez sur Appliquer.

Après la désactivation du service d’accueil de l’utilisateur, l’accès au dossier partagé homes sera réservé à admin. Les utilisateurs pourront à nouveau accéder à leurs dossiers d’accueil quand le service d’accueil utilisateur sera réactivé.

Remarque :

  1. Pour supprimer le dossier partagé homes, le service d’accueil de l’utilisateur doit d’abord être désactivé.
  2. Le service d’accueil de l’utilisateur du domaine sera désactivé si le service d’accueil de l’utilisateur est désactivé.

Activer le partage réseau du Synology avec Windows

Activer le partage réseau du Synology avec Windows

Dans cet article nous verrons comment activer le partage des fichiers du Synology sur le réseau. Beaucoup de personnes rencontrent un problème : ils activent les options de partage, mais ils ne voient pas ou n’arrivent pas à accéder au synology depuis l’explorateur de fichier de leur ordinateur. Nous verrons quelle est l’étape qui manque dans le processus de configuration.

Configuration du Synology

Ce tutoriel a été réalisé sur un DS211j avec le système d’exploitation DSM 3.1. Les principes sont les mêmes pour les autres modèles de NAS et les autres versions du DSM.

Il y a deux éléments importants à configurer depuis l’interface d’administration Web du Synology :

Activer le partage réseau.
Autoriser l’accès aux répertoires partagés aux machines du réseau local.
Activer le partage réseau

Toutes les manipulations de ce tutoriel s’effectuent depuis le panneau de configuration que l’on lance avec cette icône :

Synology icône panneau de configuration
Synology icône d’ouverture du panneau de configuration

Dans le panneau de configuration, choisir « Win/Mac/NFS » :

Synology_comparaison_groupe_travail_NAS_Windows
Accéder aux options de partage de fichier depuis le panneau de configuration

Cocher la case « Activer le service de fichiers Windows » :

Synology_configuration_Win-Mac-NFS
Activer le partage des fichiers depuis le Synology vers Windows

Aller dans le deuxième onglet « Domaine/Groupe de travail » et vérifier que le nom de domaine est cohérent avec celui de l’ordinateur avec lequel vous souhaitez partager les fichiers (cliquer pour agrandir l’image qui s’ouvrira dans une nouvelle fenêtre) :
Synology_comparaison_groupe_travail_NAS_Windows
Comparaison de la définition du groupe de travail sur le Synology et Windows

Comme nous allons le voir dans le paragraphe suivant, il est possible que cette manipulation ne soit pas suffisante et que votre serveur ne soit toujours pas visible depuis votre lecteur multimédia.

Configurer le pare-feu

J’ai découvert que le Synology n’ajoutait pas de règle au pare-feu du NAS relative au partage de fichiers, même lorsqu’on l’avait activé via le panneau de configuration. Le pare-feu est un logiciel de protection de votre NAS Synology face aux attaques malveillantes venant du réseau (voire de l’Internet). Par défaut, quasiment toutes les applications du Synology sont bloquées. Il va donc falloir ajouter une règle d’exclusion afin de rendre visibles le Synology et les fichiers partagés aux autres machines du réseau.

Dans le panneau de configuration, choisir « Pare-feu » :

Synology_panneau_de_configuration_pare-feu
Section de configuration du pare-feu du NAS Synology

Dans la nouvelle fenêtre, vous pouvez vérifier la présence ou l’absence de l’application « Serveur de fichiers Windows/Mac » et/ou « Serveur de fichiers Linux/Mac » (selon le type de machine avec qui échanger les fichiers. Dans le cas d’un Mac, il faudra vérifier la présence de la valeur « Partager des fichiers avec Mac ». En cas d’absence, la configurer comme expliqué plus loin) dans la colonne « Ports » des règles déjà existantes. Pour ajouter une nouvelle règle, cliquer sur « Créer » :

Synology_configuration_du_pare-feu_creer_une_regle
Comment créer une règle de gestion du pare-feu embarqué dans le Synology

Sélectionner l’option « Sélectionner dans une liste d’applications intégrées » en laissant les valeurs par défaut des autres champs, puis cliquer sur le bouton « Sélectionnez » :

Synology_configuration_du_pare-feu_creation_regle
Création d’une règle d’autorisation de passage du pare-feu avec DSM 3.1

Cocher les applications auxquelles les machines de votre réseau auront accès. Pour notre cas, cocher la ou les cases relatives au partage de fichier (par exemple, pour partager les fichiers avec une machine Windows, sélectionner « ») :

Synology_configuration_du_pare-feu_creation_regle_selection_application_integree_partage
Ajout d’une règle au pare-feu du Synology pour le partage de fichiers sur le réseau

Cliquer sur OK afin de sauvegarder les données. Vous pouvez maintenant accéder à vos fichiers depuis un autre ordinateur :

Synology_partage_des_fichiers_sur_le_reseau_repertoire
Accès aux répertoires et fichiers partagés du Synology depuis Windows

Autres pistes

Si, après toutes ces manipulations, le partage de fichiers ne fonctionne toujours pas, il y a peut-être un problème de configuration de votre routeur . Dans certains cas, le fait de configurer le Synology dans la DMZ peut le rendre invisible aux autres machines du réseau local.


NAS Synology